MEDOED «Управление рисками» позволяет оценивать риски информационной безопасности с учетом активов, уязвимостей и контекста организации
Зачем нужен модуль управления рисками ИБ
В крупной инфраструктуре количество обнаруженных уязвимостей быстро перестает быть полезной метрикой само по себе. Их могут быть тысячи и десятки тысяч, а в больших организациях — значительно больше. При этом одинаковый технический рейтинг (например, CVSS) уязвимости не означает одинаковую опасность для двух разных активов.
Задача управления рисками — определить, где сочетание технических проблем и контекста создает наибольший риск для организации.
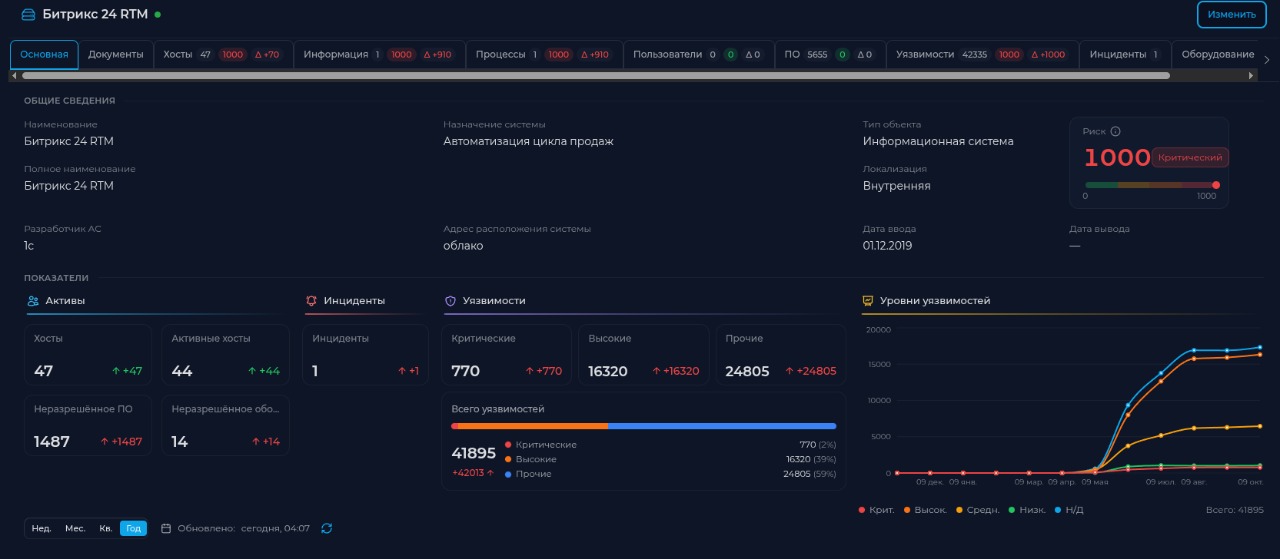
MEDOED переводит эту задачу в измеримую плоскость: риск рассматривается как численная характеристика конкретного актива. Это позволяет сравнивать активы между собой, выделять наиболее рискованные и направлять ограниченные ресурсы ИБ и ИТ туда, где снижение риска даст наибольший эффект.
Какие данные формируют оценку риска
Хосты и их роли
состав и состояние активов.
Программное обеспечение
сведения об установленном ПО, в том числе неразрешенном.
Уязвимости
обнаруженные уязвимости и их уровни критичности.
Инциденты
зарегистрированные события информационной безопасности.
Пользователи
пользователи, связанные с информационной системой.
Информация и процессы
сведения, связанные с системой и являющиеся критичными для бизнеса.
Информационные системы
или АСУ ТП, в которых реализуются регуляторные требования
Для расчета риска MEDOED использует данные модулей «Управление активами» (ITAM/ITSM) и «Управление уязвимостями» (VM), а также учитывает обучение пользователей в LMS.
Дополнительно организация задает риск-аппетит в отношении обрабатываемой информации и автоматизируемых процессов. При оценке учитываются требования по конфиденциальности, целостности и доступности информации.
Что вы получите с MEDOED
Выявление наиболее рискованных активов
быстро определить объекты, которые требуют первоочередного внимания.
Приоритизация работ по снижению риска
сосредоточить ресурсы на наиболее значимых проблемах вместо попытки одновременно устранить все обнаруженные уязвимости.
Единый контекст для оценки
использовать связанные данные об активах, уязвимостях, информации и процессах в одной платформе.
Риск-ориентированный подход
принимать решения не только на основании технической критичности отдельных уязвимостей, но с учетом контекста конкретного актива.