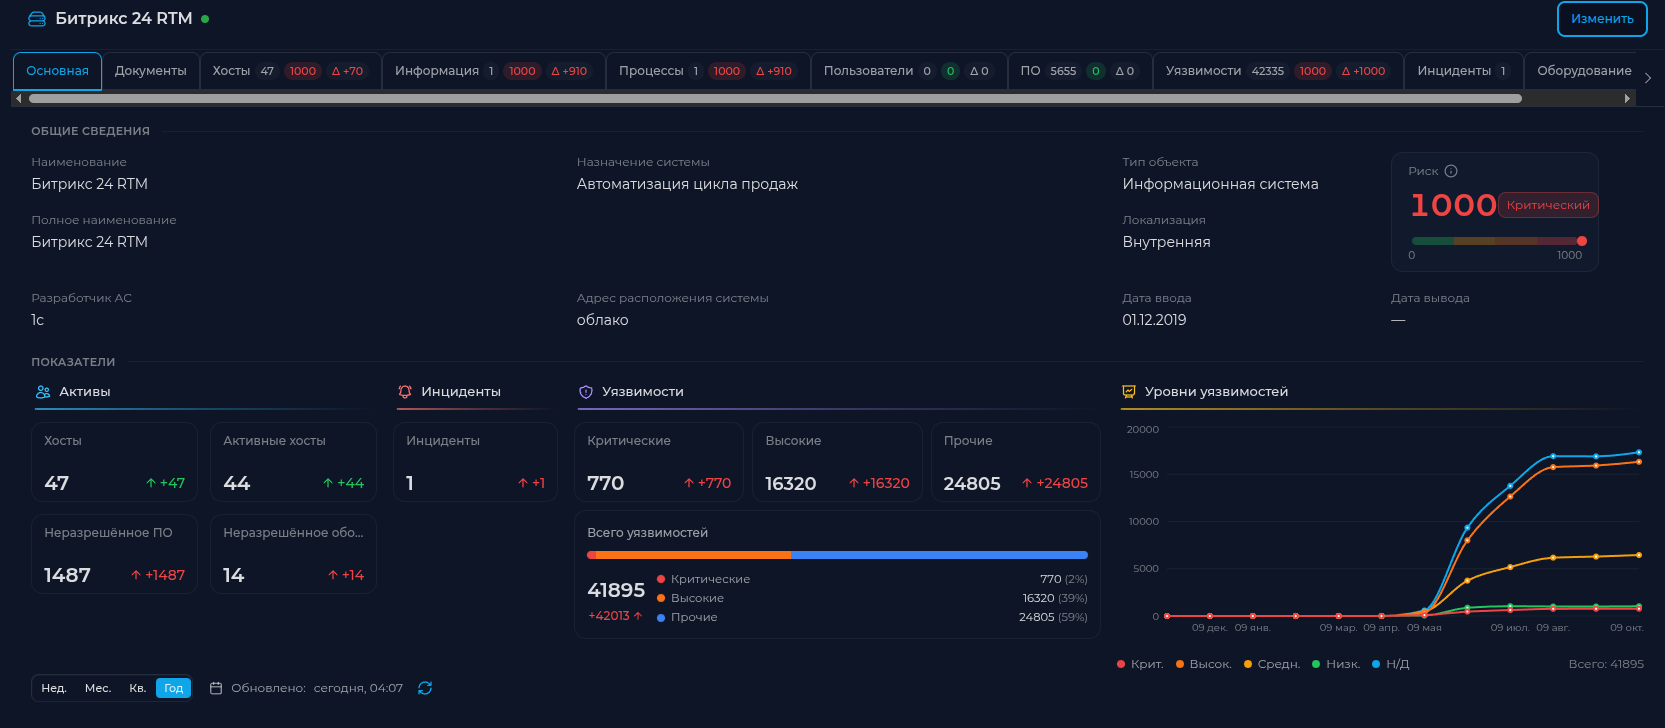
С 9 октября 2026 года в MEDOED доступен новый модуль - Управления рисками информационной безопасности.
Мы давно продвигались в направлении поиска, анализа и управления уязвимостями кибербезопасности. Однако была проблема: MEDOED настолько крут, что находил слишком много опасных уязвимостей. Суровая правда в том, что в компании могут быть даже не тысячи, а сотни тысяч уязвимостей в каждый момент времени. Службы информационной безопасности не успевают их устранять.
Тогда вопрос, а почему злоумышленники не ломают компании каждый день?
Дело в том, что большая доля уязвимостей не могут быть использованы злоумышленником. И классические сканеры безопасности лукавят, когда указывают такие уязвимости как критические. Их можно понять — они не знают конкретную компанию, ее архитектуру, разделение ролей, информационные системы и многое другое. А MEDOED знает!
Для Вас мы предлагаем функционал, рассматривающий риск не как элемент справочника, а как метрику – численную величину, характеризующую тот или иной актив. Для расчета риска на платформе используются данные из модулей управления активами (ITAM/ITSM) и управления уязвимостями (VM), также учитывается обучение пользователей в LMS. Модуль позволяет выявить наиболее рискованные активы, учитывая требования по конфиденциальности, целостности и доступности информации.
Чтобы осуществить расчет необходимо провести инвентаризацию, используя агент MEDOED либо интеграцию с KSC, получить сведения об уязвимостях от агента либо сканеров уязвимостей, а также указать риск-аппетит в отношении обрабатываемой информации и автоматизируемых процессов.